Op deze pagina
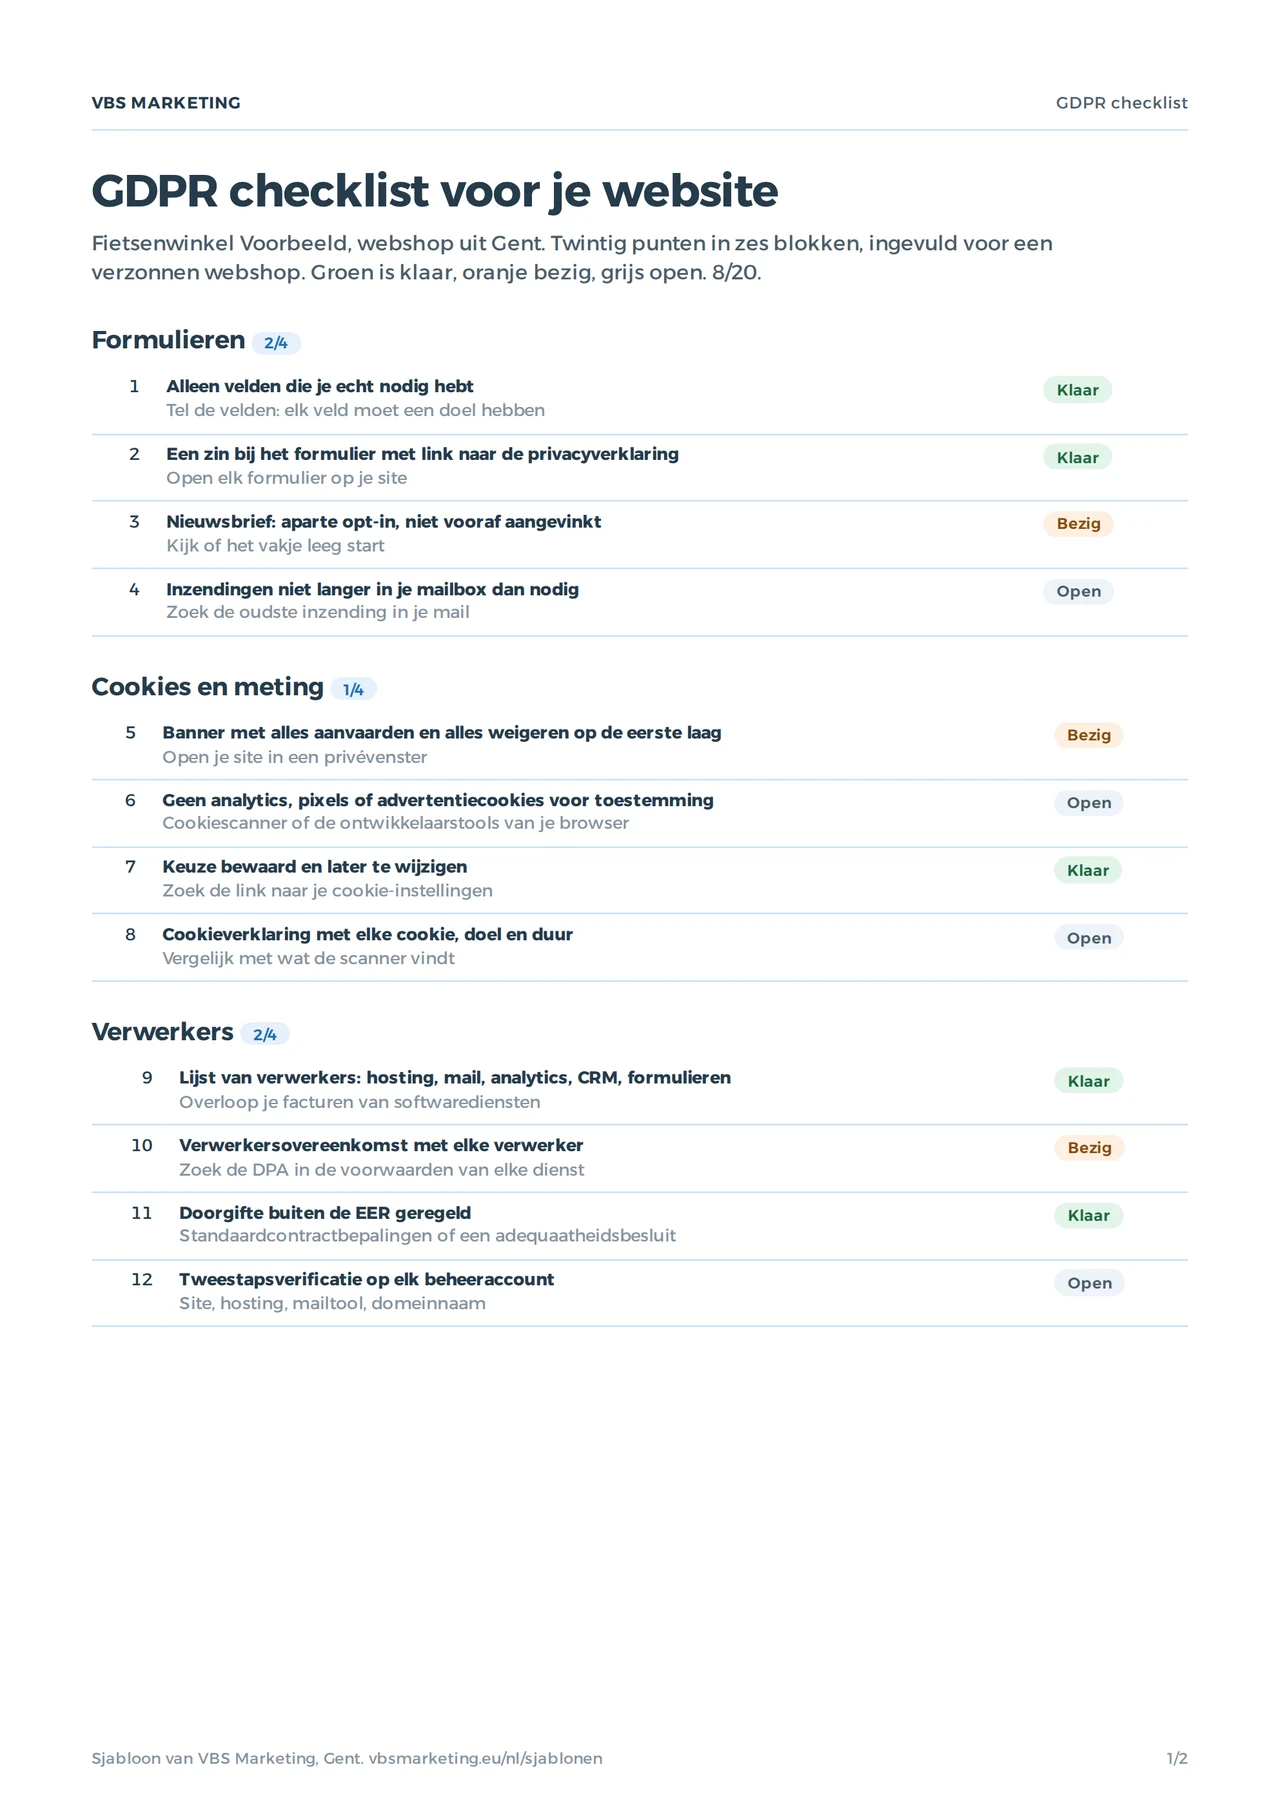
Een GDPR checklist voor je website overloopt zes blokken: formulieren, cookies en meting, verwerkers, bewaren en register, datalekken en de rechten van wie je gegevens verzamelt. Dit sjabloon zet ze in twintig punten, elk met de manier om het zelf na te kijken. In het Excel-bestand kies je per punt een status, en het blad toont per blok hoeveel procent klaar is.
De checklist gaat over je website: wat een bezoeker invult, wat je meet en wie die gegevens voor je bewaart. Het is geen volledige AVG-audit van je bedrijf en vervangt geen advocaat; voor een juridische vraag, zoals welke grondslag je voor een verwerking gebruikt, ga je naar een advocaat. Wat het wel is: de lijst waarmee je in een namiddag ziet waar je site staat. Je downloadt ze zonder e-mailadres.
De zes blokken en waarom ze tellen
| Blok | Punten | De regel erachter | Wat een fout kost |
|---|---|---|---|
| Formulieren | 4 | Alleen wat je nodig hebt, met uitleg (AVG artikel 5 en 13) | Een klacht van een bezoeker die niet wist waarvoor |
| Cookies en meting | 4 | Toestemming voor alles wat niet strikt nodig is (Belgische wet van 30 juli 2018, artikel 10/2) | Hier beboet de Gegevensbeschermingsautoriteit het vaakst |
| Verwerkers | 4 | Een overeenkomst met elke dienst die gegevens voor je verwerkt (artikel 28) | Jij blijft verantwoordelijk voor hun fout |
| Bewaren en register | 3 | Niet langer bewaren dan nodig, en bijhouden wat je verwerkt (artikel 30) | Een lek treft meer mensen dan nodig |
| Datalekken | 2 | Melden binnen 72 uur bij risico, alles intern noteren (artikel 33) | Een te late melding is een eigen overtreding |
| Rechten | 3 | Een duidelijke privacyverklaring, antwoorden binnen een maand (artikel 12 tot 14) | Een klacht bij de toezichthouder |
Begin bij cookies. Het is het blok dat een bezoeker meteen ziet, dat de toezichthouder het makkelijkst kan nakijken, en waar de meeste sites fouten maken. Of je een banner nodig hebt, lees je in is een cookiebanner verplicht.
Procent van de punten klaar, per blok
- Formulieren2 van 4
- Cookies en meting1 van 4
- Verwerkers2 van 4
- Bewaren en register1 van 3
- Datalekken0 van 2
- Rechten van betrokkenen2 van 3
Het voorbeeld in het Excel-bestand: 8 van de 20 punten klaar. Het blad rekent dit zelf zodra je een status kiest.
Formulieren en cookies: de punten die een bezoeker ziet
Een contactformulier vraagt vaak meer dan nodig: een telefoonnummer en een bedrijfsnaam voor een vraag die per mail beantwoord kan worden. Elk veld moet een doel hebben dat je kan uitleggen, in een zin bij het formulier met een link naar je privacyverklaring. De nieuwsbrief krijgt een eigen vakje dat leeg start; een vooraf aangevinkt vakje is geen toestemming. En inzendingen blijven niet jaren in een gedeelde mailbox staan. Wie zijn formulier tegen spam beschermt zonder een cookie van Google, leest spam via contactformulier.
Voor cookies is de Belgische lijn streng. De Gegevensbeschermingsautoriteit vraagt een knop om alles te aanvaarden en een om alles te weigeren op de eerste laag van de banner, geen vooraf aangevinkte vakjes, en ze kent geen vrijstelling voor analytische cookies. Dezelfde regel geldt voor pixels en local storage, niet alleen voor cookies in de enge zin. De keuze bewaar je en de bezoeker kan ze later wijzigen; zes maanden bewaren noemt de toezichthouder in beginsel redelijk.
| Wat er laadt | Voor toestemming | Na toestemming |
|---|---|---|
| Je eigen sessie- en winkelmandcookie | Ja | Ja |
| Google Analytics, ook geanonimiseerd | Nee | Ja |
| Meta-pixel, Google Ads-tag | Nee | Ja, als de bezoeker het aanvaardde |
| Een meting zonder cookies of opslag op het toestel, zonder persoonsgegevens | Meestal wel, laat het nakijken | Ja |
| Een video van YouTube met cookies | Nee, of een versie zonder cookies | Ja |
Hoe Google Ads en Analytics omgaan met wie weigert, staat in consent mode in GA4. De Europese plannen om de cookieregels te versoepelen liggen nog op tafel; wat er nu wel en niet verandert, volg je in cookieregels en de Digital Omnibus.
Verwerkers: wat achter je site gebeurt
Je site draait op diensten van anderen: je hosting, de tool die je nieuwsbrief verstuurt, je analytics, het CRM waar aanvragen in belanden, de dienst achter je formulier. Elk van die diensten verwerkt persoonsgegevens voor jou. Dan heb je met elk een verwerkersovereenkomst nodig. Bij grote aanbieders zit ze in de voorwaarden; kijk ze na, en noteer waar je ze vond. Staan de gegevens buiten de Europese Economische Ruimte, dan regelt de overeenkomst ook de doorgifte, meestal met de standaardcontractbepalingen van de Europese Commissie.
Zet tweestapsverificatie op elk beheeraccount: je site, je hosting, je mailtool en je domeinnaam. Een gestolen wachtwoord van een beheerder is het meest voorkomende lek bij kleine sites. Draait je site op WordPress, lees dan ook is WordPress veilig.
Het register en hoe lang je bewaart
Het register van verwerkingen is een lijst van wat je verwerkt, waarom, van wie en hoe lang. De Gegevensbeschermingsautoriteit heeft er een model voor. Per soort gegevens een bewaartermijn: een contactaanvraag zonder vervolg hoeft geen drie jaar te blijven staan, een factuur moet je wel bewaren zolang de boekhoudregels het vragen.
Datalekken en rechten: de punten die tellen als het fout gaat
Een datalek is meer dan een hack. Een mail met klantgegevens naar de verkeerde ontvanger, een laptop die verdwijnt, een formulier dat inzendingen publiek zichtbaar maakte: allemaal lekken. Is er een risico voor de mensen van wie de gegevens zijn, dan meld je het binnen 72 uur na ontdekking bij de Gegevensbeschermingsautoriteit. Elk lek noteer je in een intern logboek, ook als je het niet meldt. Leg vooraf vast wie beslist en wie meldt: om drie uur 's nachts heb je geen tijd om dat uit te zoeken.
Iemand die vraagt welke gegevens je over hem hebt, of ze wil laten wissen, krijgt binnen een maand antwoord. Wie leest het adres waar die vragen binnenkomen? Een marketingmail heeft altijd een uitschrijflink, en wie mailt in bulk, voldoet aan de eisen die Gmail en Outlook aan afzenders stellen; hoe, lees je in nieuwsbrief schrijven. Wat je verplicht op je site zet naast de privacyverklaring, staat in ondernemingsnummer verplicht op je website en disclaimer verplicht.
Wat websitebeheerders over de AVG vragen
Heb ik een GDPR checklist nodig als ik een kleine website heb?
Ja, als je site persoonsgegevens verzamelt, en dat doet bijna elke site: een contactformulier, een nieuwsbrief, analytics. De AVG kent geen ondergrens; alleen het register van artikel 30 kent een uitzondering voor kleine organisaties, en die is smal.
Is Google Analytics toegelaten onder de AVG?
Alleen na toestemming. De Gegevensbeschermingsautoriteit kent geen vrijstelling voor analytische cookies. Zonder toestemming geen analytics; een meting zonder cookies en zonder persoonsgegevens is het alternatief, laat ze wel nakijken.
Wanneer moet ik een datalek melden?
Binnen 72 uur na ontdekking bij de Gegevensbeschermingsautoriteit, tenzij het lek waarschijnlijk geen risico voor mensen oplevert. Elk lek, gemeld of niet, noteer je intern.
Is er een GDPR checklist in Excel?
Deze: twintig punten met een status per punt en de voortgang per blok als formule, plus een pdf om af te drukken. Je downloadt ze zonder e-mailadres.